01 · O que mudou esta semana
A IA achou a falha. O hacker também.
Talvez você nem tenha visto, mas essa é a notícia que mais mexe com a sua empresa nesta semana.
O que rolou
- Descobriram duas falhas gravíssimas no PHP, a tecnologia que roda por trás do WordPress e de uns 70% dos sites do mundo. Na escala de gravidade: 9,2 de 10. Dá pra tomar o controle do site sem senha nenhuma.
- Quem achou foi a IA: duas empresas de segurança usaram o ChatGPT e o Gemini e encontraram em horas uma falha escondida há anos.
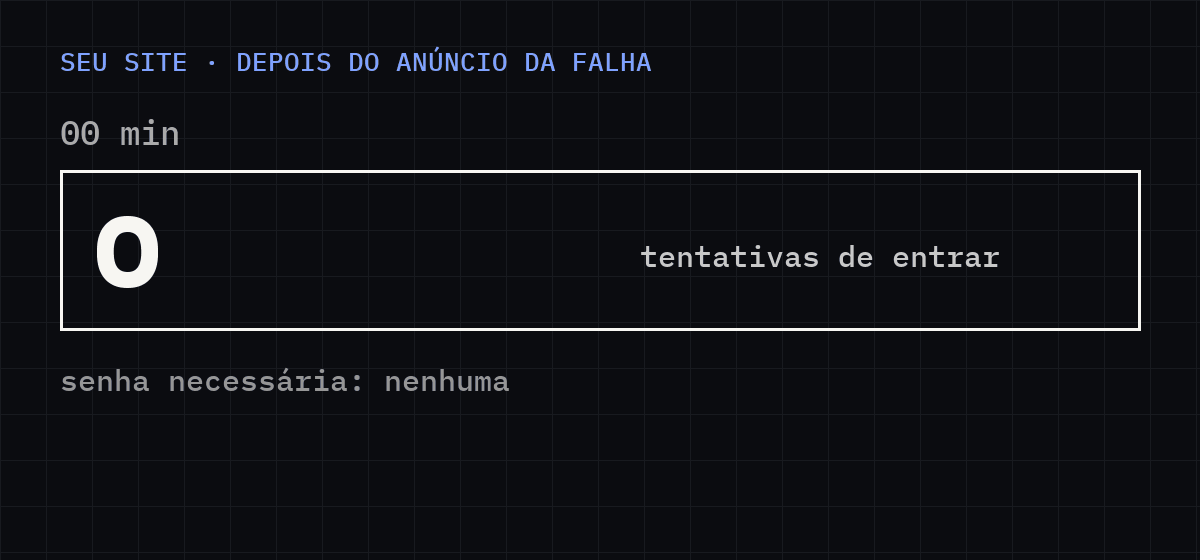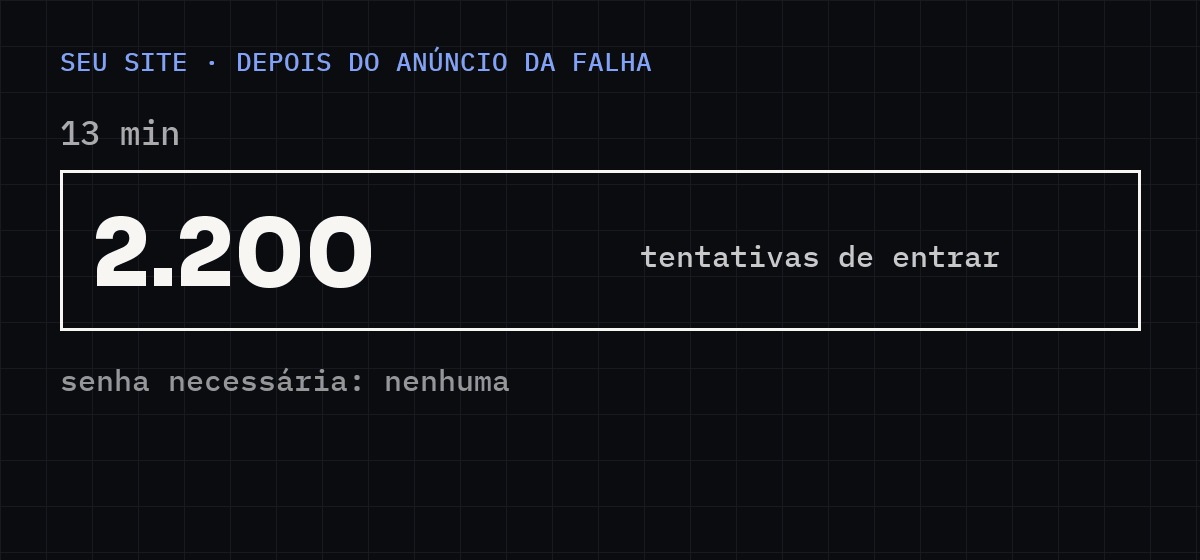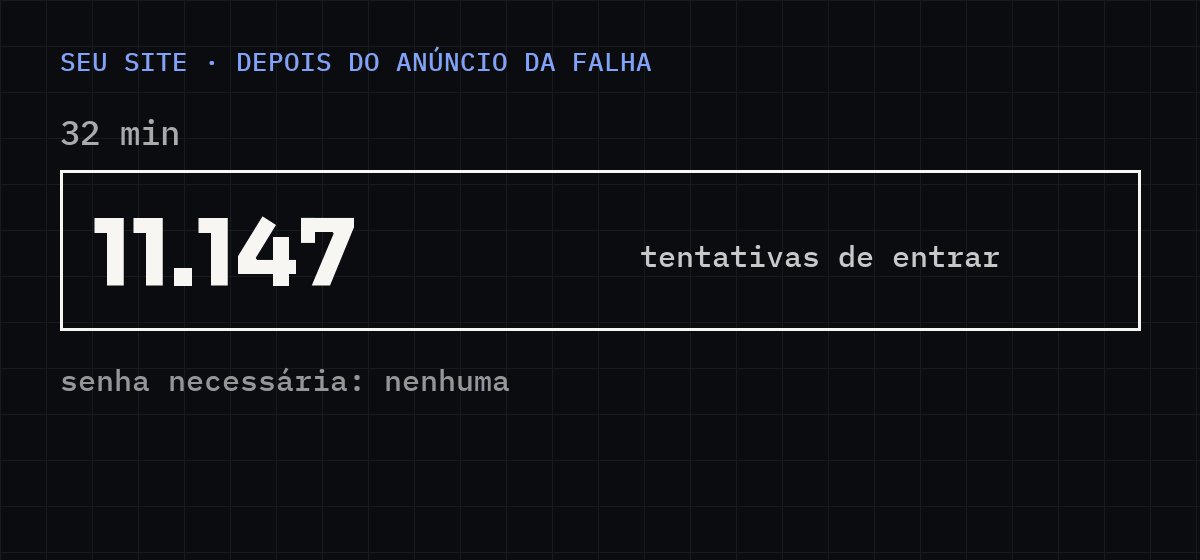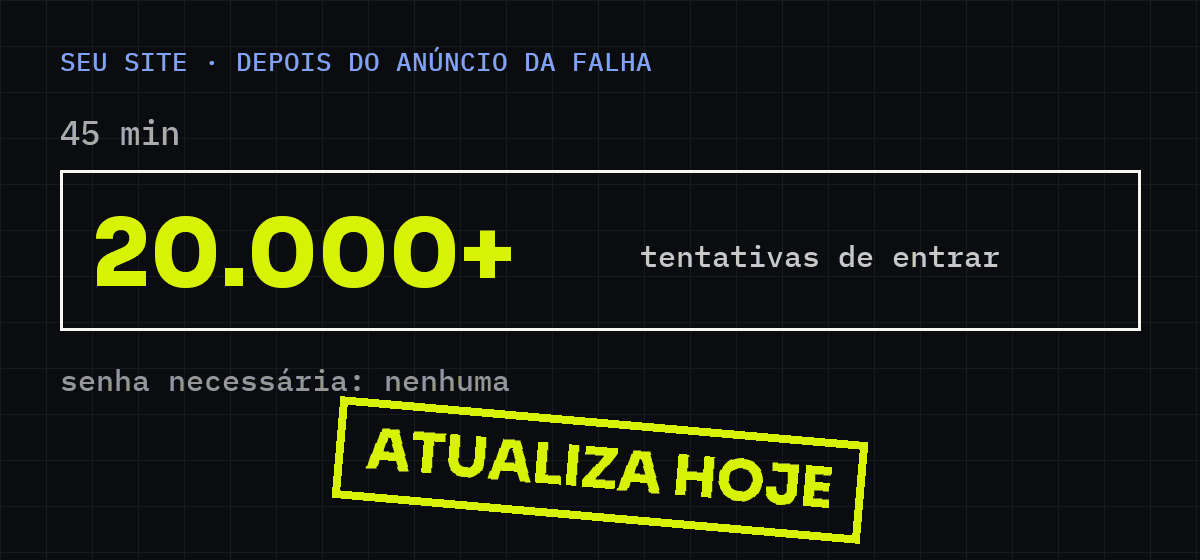
- A correção saiu na quarta (21/10). Em 45 minutos já tinha dezenas de milhares de tentativas de ataque.
- No Brasil, por precaução, saíram do ar o sistema de processos do governo federal e sites da Anatel, Aneel, AGU, Ibama e de tribunais. Até agora, nenhuma invasão confirmada.
- Na mesma semana, a Reuters contou que um hacker deu uma instrução curtinha pra IA, apontou pra mais de 1.200 lojas online e invadiu mais de 100 empresas. Gasto estimado: uns US$ 5 mil, uns US$ 50 por invasão.
O que eu penso sobre isso
 via Tenor
O ataque ficou barato e automático. Esquece aquele papo de que ninguém vai querer invadir a sua lojinha ou o seu e-commerce. O robô não escolhe: ele tenta em todo mundo, e onde consegue, entra, pega informação e às vezes até rouba. O lado bom é que a IA que ataca é a mesma que defende. Quem achou a falha primeiro foi o mocinho dessa vez, mas a gente não sabe como vai ser da próxima.
Então faz uma coisa hoje: manda mensagem pra quem cuida do seu site ou da sua hospedagem e pergunta se a atualização de segurança do PHP já foi aplicada. Pergunta de um jeito bem categórico e pede comprovação. Com a LGPD, a empresa responde por qualquer vazamento. E é muito comum encontrar empresa que não atualiza plugin, não atualiza o WordPress, não atualiza nada.
Fontes: Fortune · Agência Infra · Canaltech · Cybersecurity News